

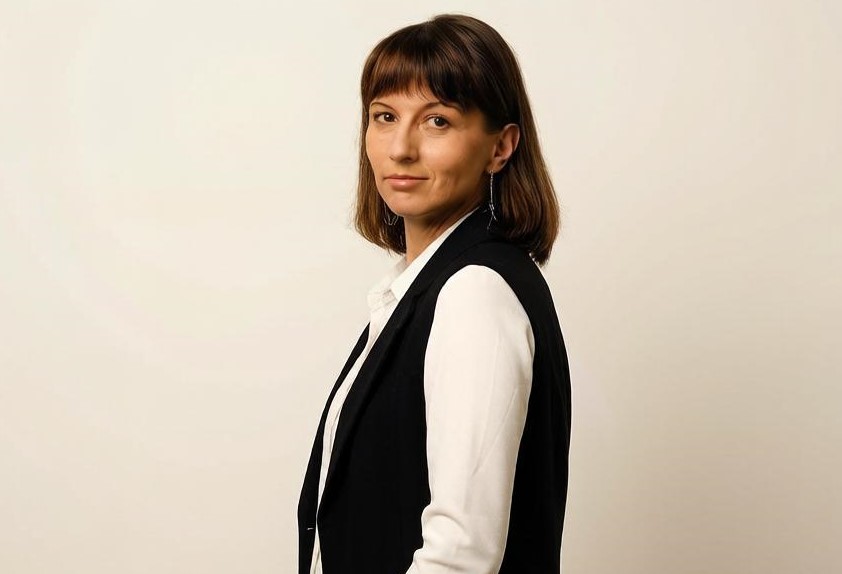
— Ирина Сергеевна, как зародилась профессия специалиста по информационной безопасности?
— Это достаточно древняя профессия. Началось все с криптографии около четырех тысяч лет назад. (Криптография —это наука и технология защиты информации путём её преобразования в зашифрованный вид, который невозможно прочитать или понять без специального ключа — Прим. ред.). Можно сказать, что в этот момент и появилась информационная безопасность.
В современном понимании специалист по информационной безопасности это, конечно, человек, связанный с информационными технологиями. Контуры профессии и стандарты начали складываться параллельно с созданием первых компьютеров в 70-е — 80-е годы XX века в Америке. И окончательно оформились во время бурного роста информационных технологий. Сегодня везде, где используется компьютер или смартфон, актуальна и информационная безопасность.
— А какие виды профессий существуют внутри понятия «специалист по информационной безопасности»?
— Их очень много, это своего рода целая карта профессий. Назову для примера лишь некоторые — специалист по безопасной разработке, ML-инженер в ИБ, специалист по реагированию на инциденты, специалист по соблюдению нормативных требований.
— В каких сферах экономики и промышленности сегодня работают безопасники?
— Как я люблю говорить своим студентам, эти профессии актуальны для всех отраслей: от сельского хозяйства до банков. Потому что информация есть везде. Компьютеры есть везде, системы, сети есть везде, и в них есть информация. Что может быть с информацией и системами, если их не защищать? Например, могут быть утечки, которые нанесут вред компании или какой-либо государственной структуре. Последние десять лет у нас очень активно занялись обеспечением безопасности персональных данных. За утечку такой информации на организации уже накладывают штрафы.
Поэтому информационная безопасность нужна везде. Вопрос только в том, на каком уровне ее реализовывать. В какой степени у организации есть возможность, желание и понимание того, что нужно защищать.
— А абитуриенты, первокурсники понимают актуальность этого направления?
— Здесь мы наблюдаем разную картину. Потому что есть ребята, которые поступают по совету родителей, есть те, которые приходят в вуз вслед за друзьями или одноклассниками. А есть и такие, кто действительно поступает осознанно. Нам бы хотелось, чтобы абитуриентов из этой последней категории было больше с каждым годом. Поэтому мы поставили себе цель знакомить школьников с профилем информационная безопасность. Для этого мы проводим олимпиады, соревнования, чтобы ребята погрузились в тему, поняли, для чего эта специальность нужна, и заинтересовались. Пока мы видим, что информационная безопасность у абитуриентов немного недооценена. Потому что они заходят на сайты по поиску работы, видят уровень зарплат, например, у разработчиков и безопасников, а он у разработчика может быть выше раза в полтора. И выбирают то направление, где впоследствии, как они ожидают, им будут больше платить. Как, помните, в свое время, в России было огромное количество юристов и экономистов? Вместе с тем абитуриенты не понимают, что рынок труда в последние несколько лет стал очень перенасыщенным, и конкуренция между соискателями-разработчиками на нем достаточно высока.
А за информационную безопасность нужно будет отвечать всегда: и 100 лет назад это нужно было делать, и через 100 лет придется.
Поэтому мы стараемся заинтересовывать школьников старших классов и абитуриентов. У нас, к слову, часто так бывает, когда студенты, уже поступив, переводятся с другого направления именно на информационную безопасность: они уже осознанно переориентировались.
— Как строится взаимодействие с индустриальными партнерами?
— Сегодня ИT-компании сотрудничают практически со всеми вузами, и ПГУТИ не исключение. В основе лежит механизм ИТ-аккредитации. Если говорить упрощённо, компания получает налоговые льготы, если помогает вузу выполнять определённые процедуры. Каждая такая процедура оценивается в конкретную сумму, и, набрав необходимый объём, организация отправляет отчёт.
Приходя к нам, индустриальные партнёры оказывают реальную, а не только формальную поддержку.
Вуз — это достаточно инертная структура, которая не всегда способна быстро оценить, какие технологии или продукты востребованы на рынке прямо сейчас. Специалисты компаний помогают нам пересматривать учебные планы, чтобы знания студентов соответствовали актуальным запросам индустрии.
Один из пунктов аккредитации — проведение занятий. Представители компаний приходят в аудитории, делятся практическим опытом и помогают в подготовке будущих специалистов.
Кроме того, компании передают вузу лицензии на свои продукты — на льготных условиях или совершенно бесплатные. Это огромная помощь, так как самостоятельно закупать специализированный софт университет зачастую не в состоянии: это слишком дорого. Мы всегда благодарны партнёрам, которые предоставляют лицензии для образовательных нужд безвозмездно.
Также представители бизнеса помогают в организации и проведении профильных олимпиад и соревнований, выступая экспертами или спонсорами.
— ПГУТИ — это один из вузов Самарской области, который ведет подготовку специалистов по информационной безопасности. Если ли какие-либо фишки, которые бы выделяли ПГУТИ из ряда других техвузов региона?
— Главная особенность — это масштабная и системная работа со школьниками и студентами через всероссийские мероприятия и соревнования, в том числе по информационной безопасности: география участников — от Москвы до Красноярска. В Самарской области такое количество мероприятий и соревнований не проводит ни один вуз. Вот свежий пример: буквально на днях выяснила, что один из студентов-первокурсников, будучи школьником, участвовал в нашей олимпиаде. И теперь учится в ПГУТИ. Это, конечно, очень приятно, потому что в такие моменты мы, преподаватели, видим результат своей работы и понимаем, что все делаем правильно. Ребята участвуют в наших мероприятиях, видят, как они организованы, знакомятся с вузом, посещая его, им здесь нравится, и впоследствии они выбирают его для дальнейшего обучения. И надеюсь, они довольны условиями, в которых оказались.
— Как стать успешным и востребованным «безопасником»? Какие советы вы бы могли дать будущим абитуриентам и студентам?
— Возвращаясь к теме соревнований: мы организуем их именно для того, чтобы дать ребятам возможность развиваться. По всей стране проводится огромное количество мероприятий, и, если студент заинтересован в чём-то большем, чем просто посещение пар, ему стоит в них участвовать.
Университетские годы все проводят по-разному: кто-то просто просиживает в аудиториях четыре или пять с половиной лет, а кто-то принимает участие в олимпиадах, соревнованиях и хакатонах. Практика показывает, что такая активность очень сильно развивает.
Когда выпускник приходит на работу, строчка в резюме «Участник профильных соревнований» — это серьёзный знак для работодателя. В нашей сфере, например, есть CTF (CTF — Capture the flag — «захват флага» — командный турнир по кибербезопасности. Главная цель участников — найти и «захватить» так называемый флаг. Это специальная секретная строка, которая искусственно зашита в защищенные системы, программы или скрыта внутри самих заданий. Чтобы добыть этот флаг, команде нужно взломать систему, найти уязвимость, расшифровать данные — Прим. ред.). Это одни из самых известных соревнований по информационной безопасности. Для нанимателя это маркер того, что со студентом можно разговаривать. Такой соискатель понимает предмет гораздо глубже, чем те, кто ограничивается только университетской программой.
Поэтому главные качества, которые сделают из выпускника хорошего специалиста, — это любопытство, желание постоянно самообучаться и вера в то, что ты делаешь.
— Какие перспективы развития профессии специалиста по информационной безопасности в ближайшие десятилетия вы видите?
— Сегодня тема искусственного интеллекта звучит повсеместно, она затронула и сферу информационной безопасности. Проблема в том, что технологии развиваются значительно быстрее, чем мы успеваем выстраивать защиту для процессов, которые в них происходят. Специалисты по безопасности по всему миру обеспокоены скоростью внедрения ИИ во всех его ипостасях, потому что на каждом этапе жизненного цикла нейросетей — от обучения моделей до их внедрения в бизнес — возникают новые векторы атак, которые нужно закрывать.
На ближайшие пять лет, по моему мнению, это станет основным направлением развития отрасли. Что будет дальше, сейчас предсказать крайне сложно. Ещё буквально год назад, когда я читала студентам лекции, я лишь вскользь упоминала искусственный интеллект, и тогда не было такого массового наплыва технологий. Это было всего год (!) назад. Где мы будем через пять лет, даже сложно представить.
Но одно можно сказать точно: информация никуда не исчезнет. Будут люди, которые её создают, и те, кто её передаёт. А значит, специалисты по информационной безопасности всегда должны быть где-то рядом, чтобы защищать эти потоки данных.
Автор: Татьяна Плотникова
Материал подготовлен при поддержке гранта Минобрнауки России в рамках Десятилетия науки и технологий.